8 月 21、22 兩天去了 HITCON 2026。這是我第二次參加,也是第二次沒有花到票錢。
第一次是靠 AIS3 最佳專題拿到的邀請票,這次則是台灣駭客協會給的學生邀請票。對還在唸書的人來說,這件事的意義不只是省錢——它讓你有機會坐在一群真的在做這件事的人中間,聽他們講今年真的發生了什麼。
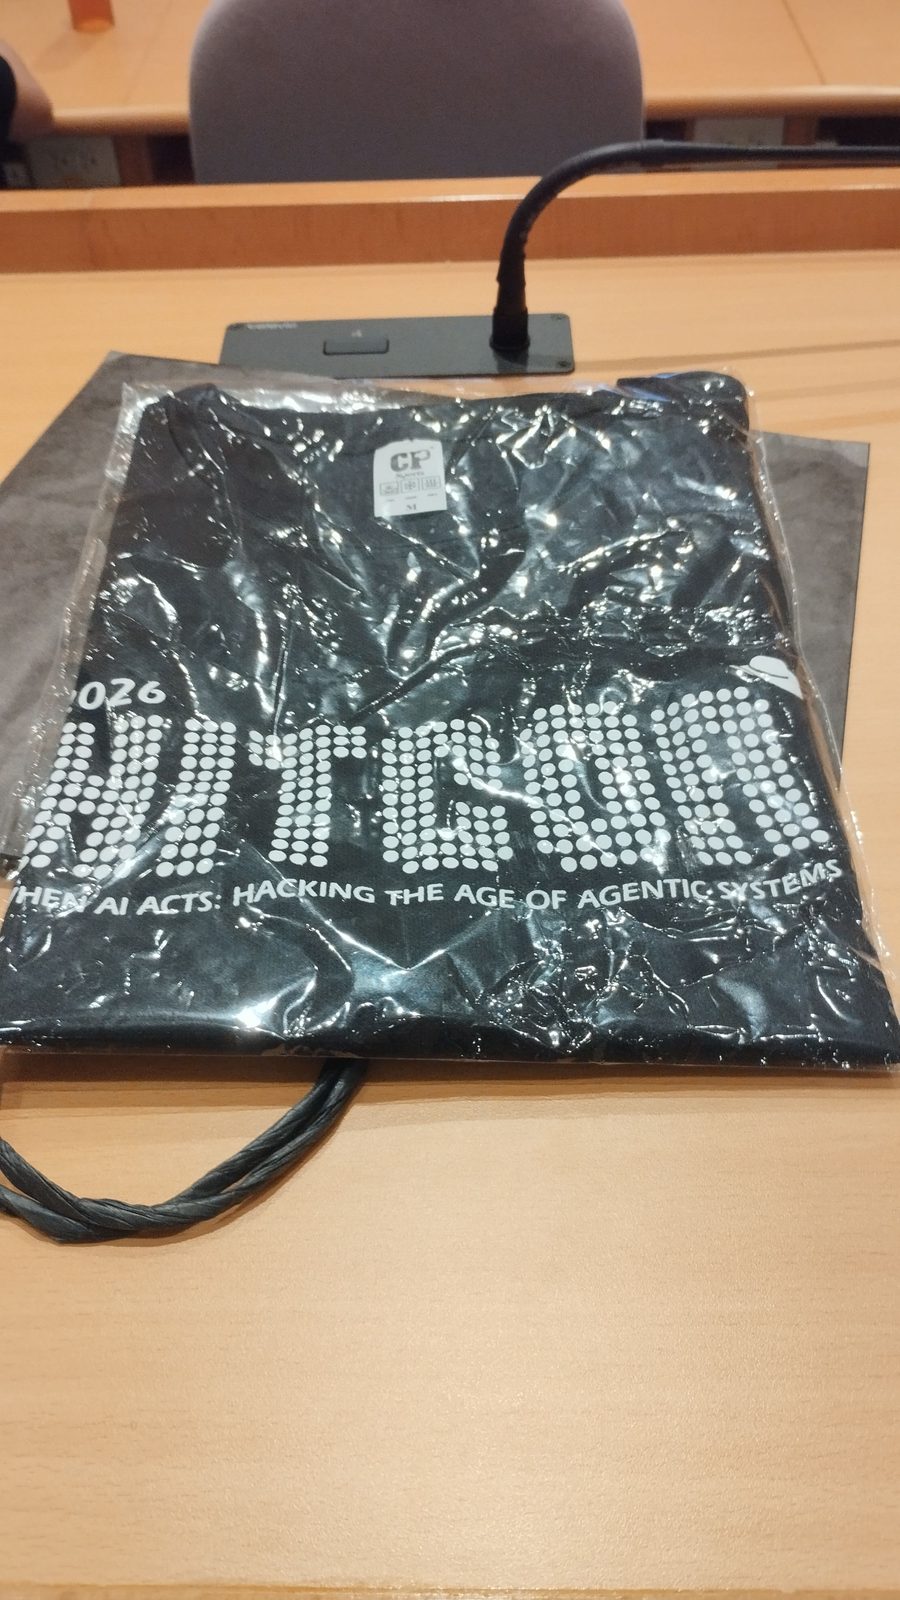
今年的主題就印在衣服上:WHEN AI ACTS — HACKING THE AGE OF AGENTIC SYSTEMS
今年的主軸非常明確:當 AI 開始動手。不是 AI 怎麼幫你寫程式,而是當 AI 真的獲得執行能力之後,攻擊面長什麼樣子。兩天聽下來,這條線幾乎貫穿了我進去的每一場。
交通與場地 Link to heading
第一天出捷運站要搭接駁車時就看到一大群人。還好等了兩批次就坐上專車到中研院,兩天來回都有搭到車,而且都找到位子坐。
我們搭的專車
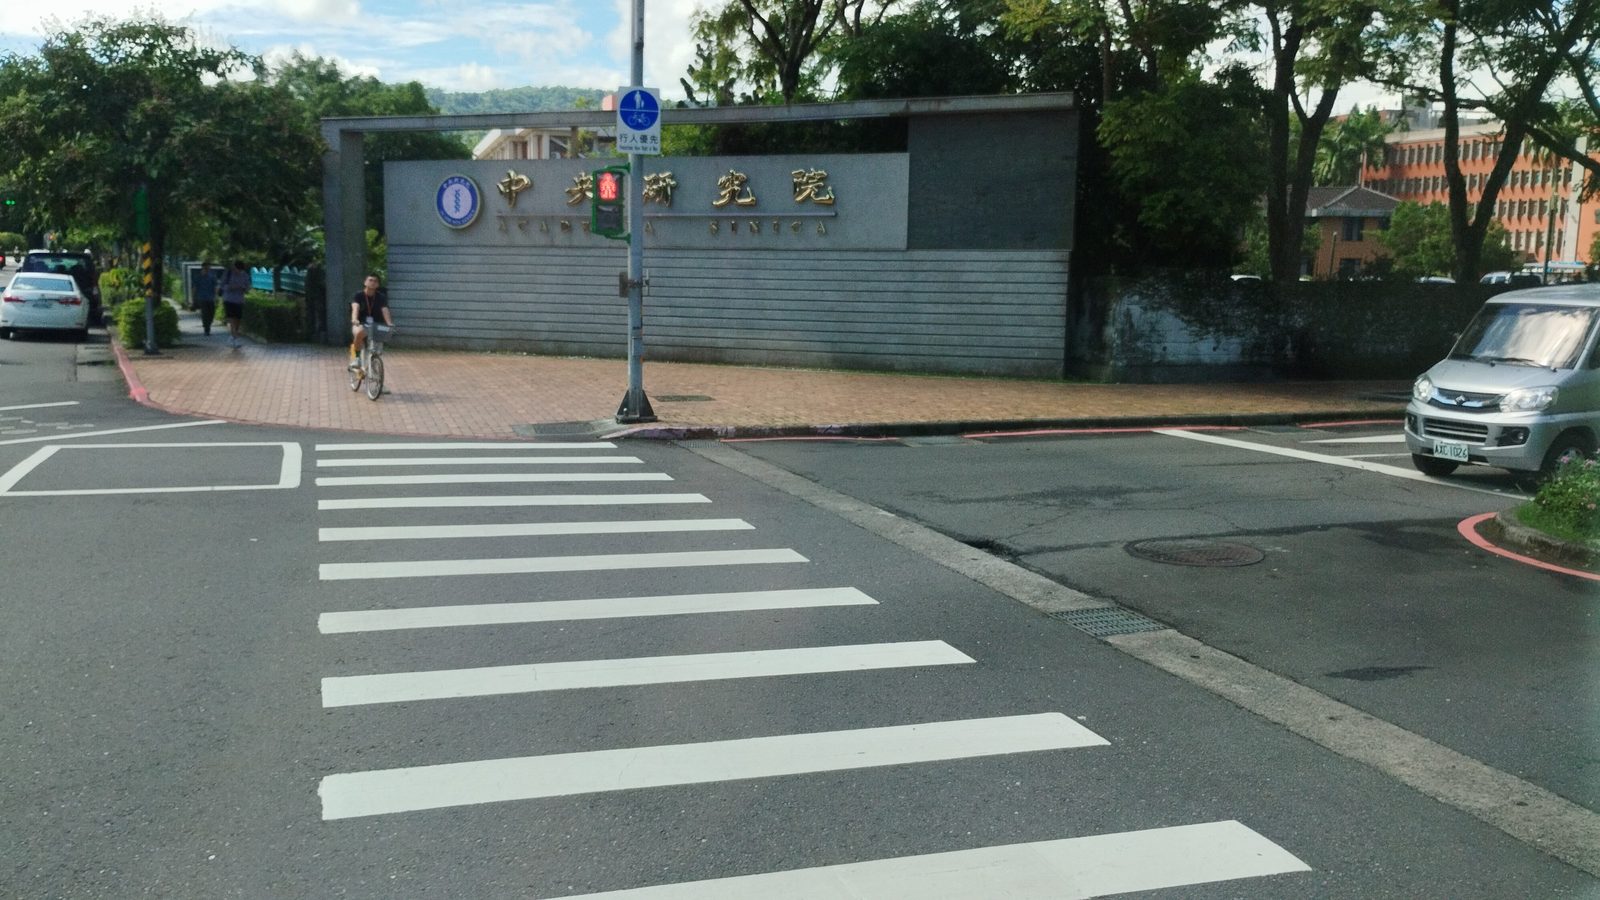
中研院入口。覺得人文會館這個場地選得真的很好
場地本身我很喜歡,整體空間佈局不會太擠,議程廳之間移動也順。唯一比較辛苦的是天氣——兩天中午之後都一直在下雨,而吃飯需要到外面。雖然遮蔽物都有,但還是會有強風和細雨飄進來。不過也還好,吃飯半小時就進會場了。
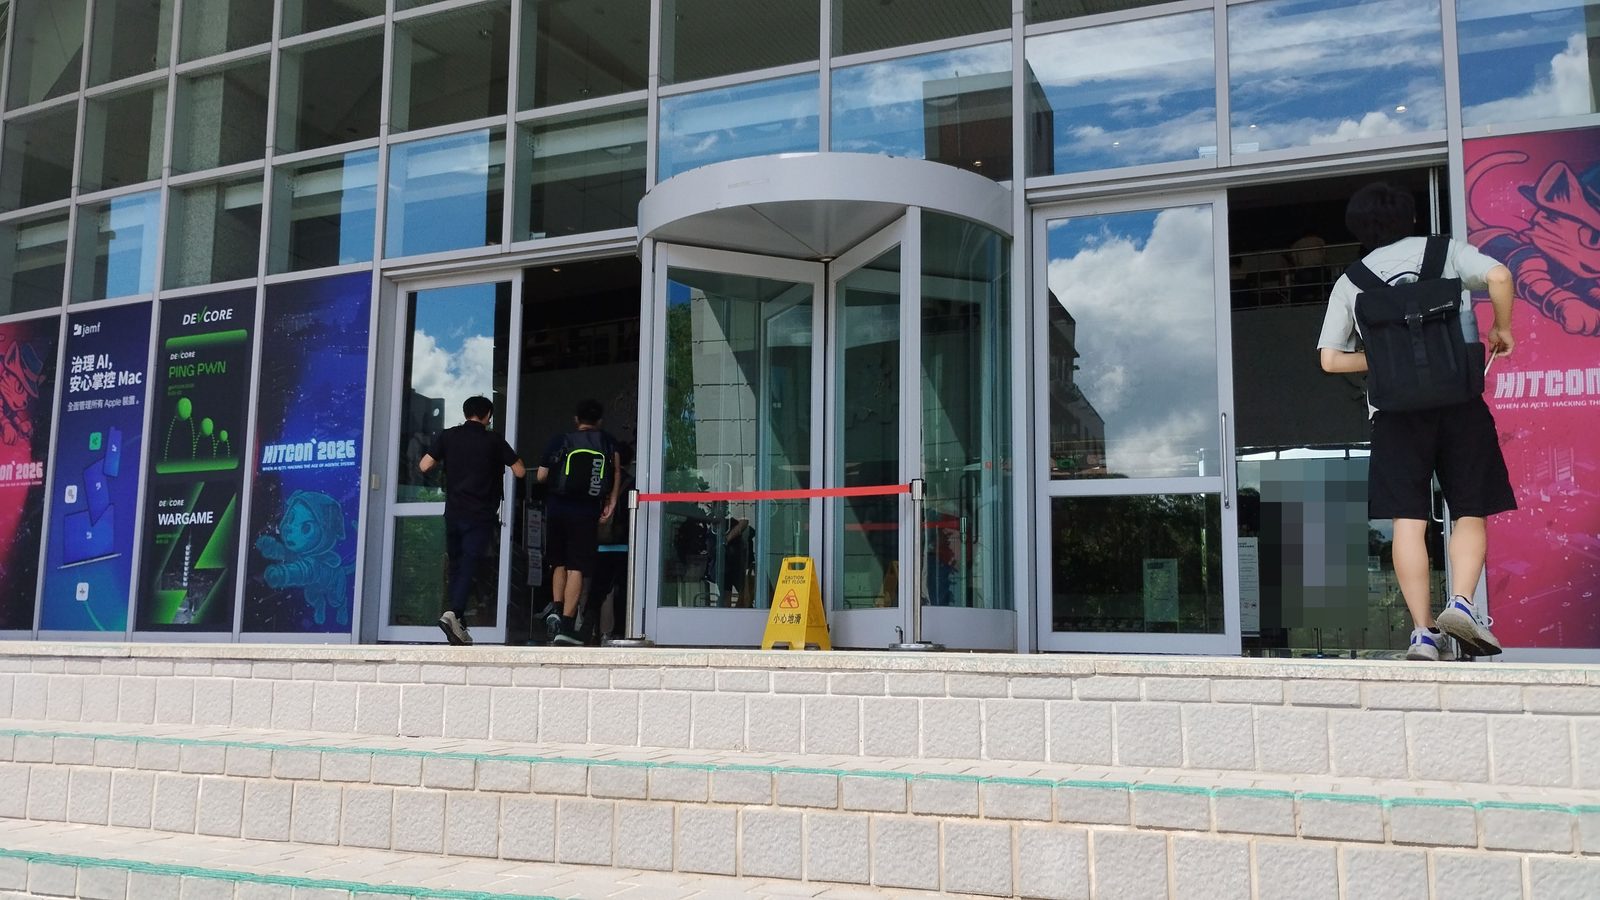
會場入口
順帶一提,食物都非常好吃。這點必須寫進來😋。
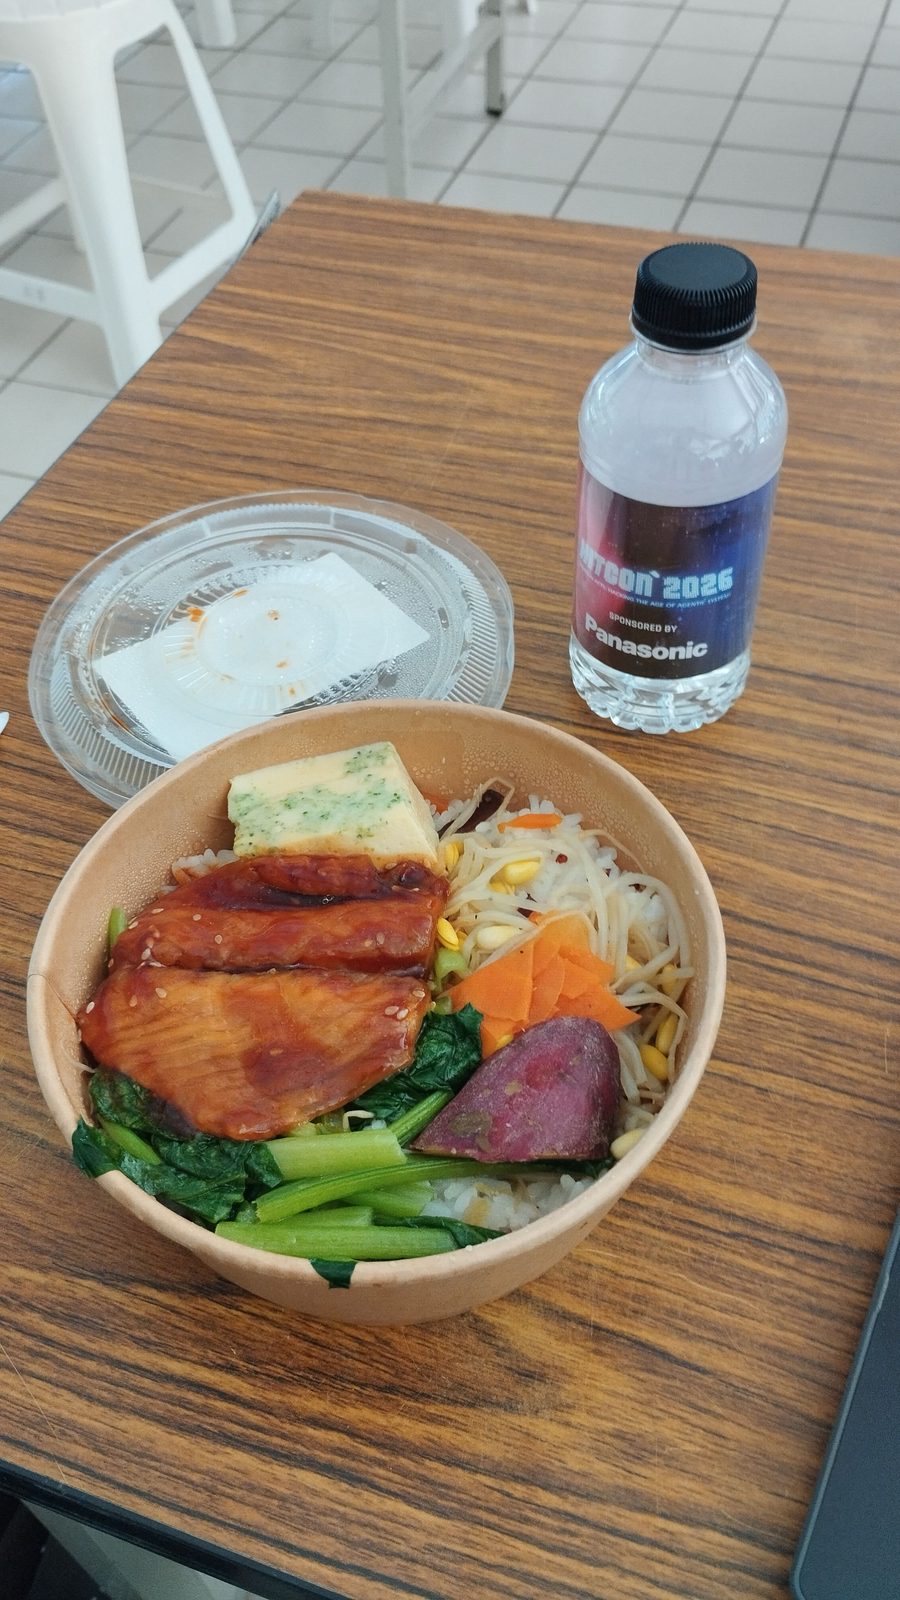
第一天的午餐
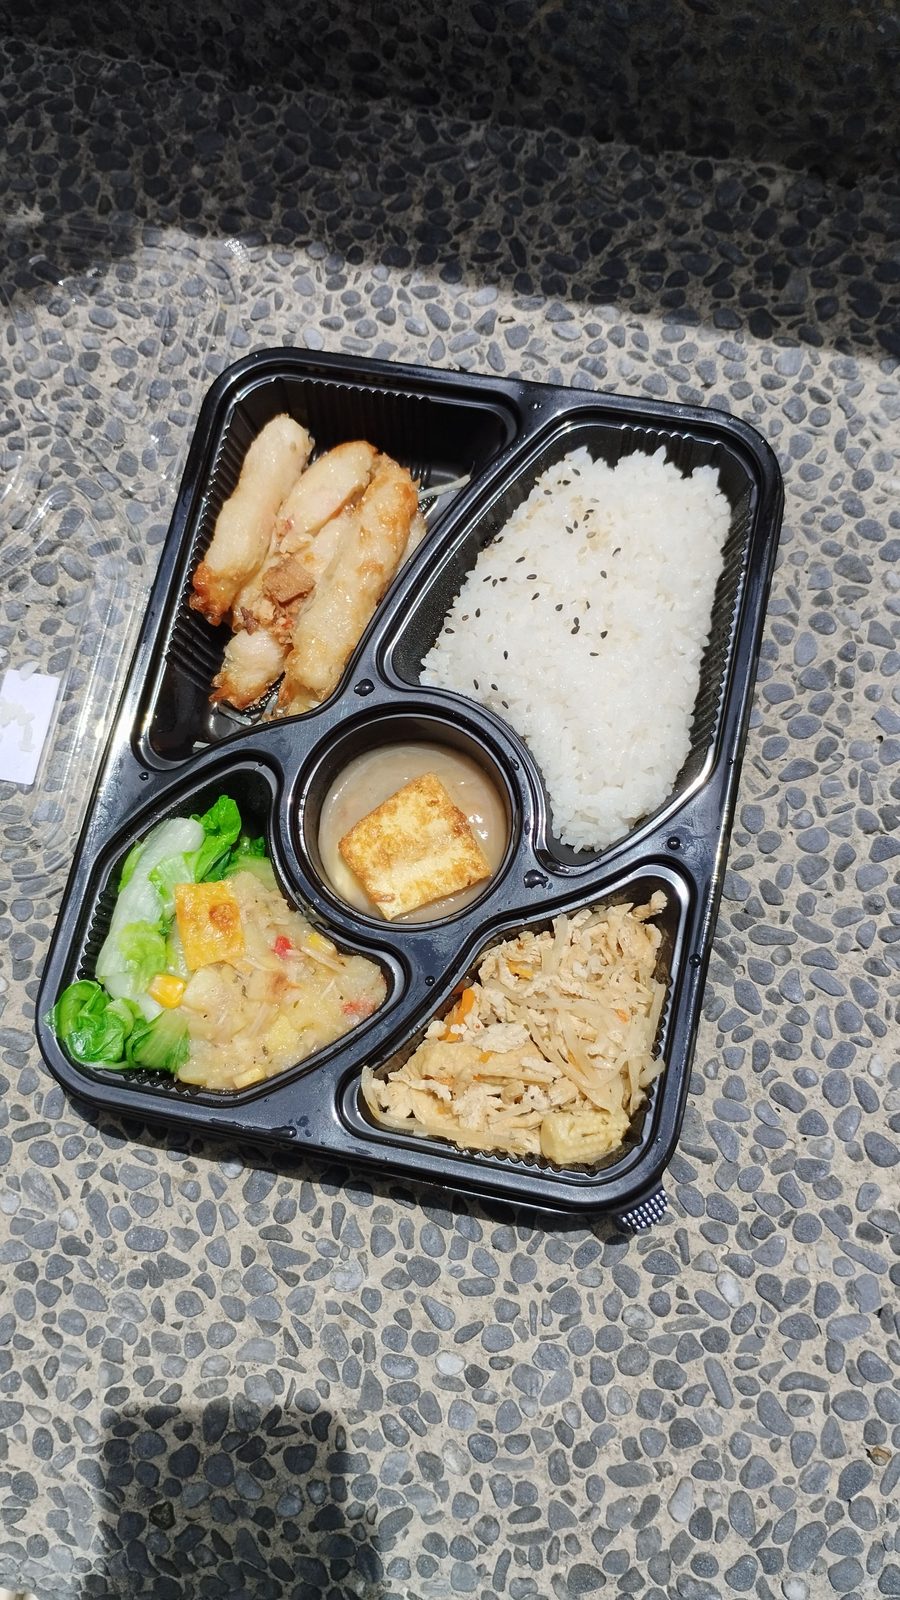
第二天的午餐
下午茶
Day 1 Link to heading
Keynote:Vulnerability Disclosure in the Age of AI Link to heading
由 Google Project Zero 的研究員開場,直接把今年的基調定下來。
漏洞揭露這件事從來沒有標準答案:從把細節全部丟到公開郵件論壇,到有禁令期的協調揭露,再到乾脆完全不揭露,光譜非常寬。Project Zero 自己的做法很明確——給廠商 90 天,時間到就公開完整細節,不管修好了沒有。
而 AI 輔助的漏洞挖掘正在快速動搖這套政策底下的基本假設。當發現漏洞的速度整個變了一個量級,90 天這個數字還成不成立?講者的立場是:即使在這種新局面下,公開仍然對防守方有利。
我自己聽完的感想是:單一研究者對上一家不想修的廠商,本來就沒什麼籌碼,而「時間到就公開」幾乎是唯一有效的施壓手段。
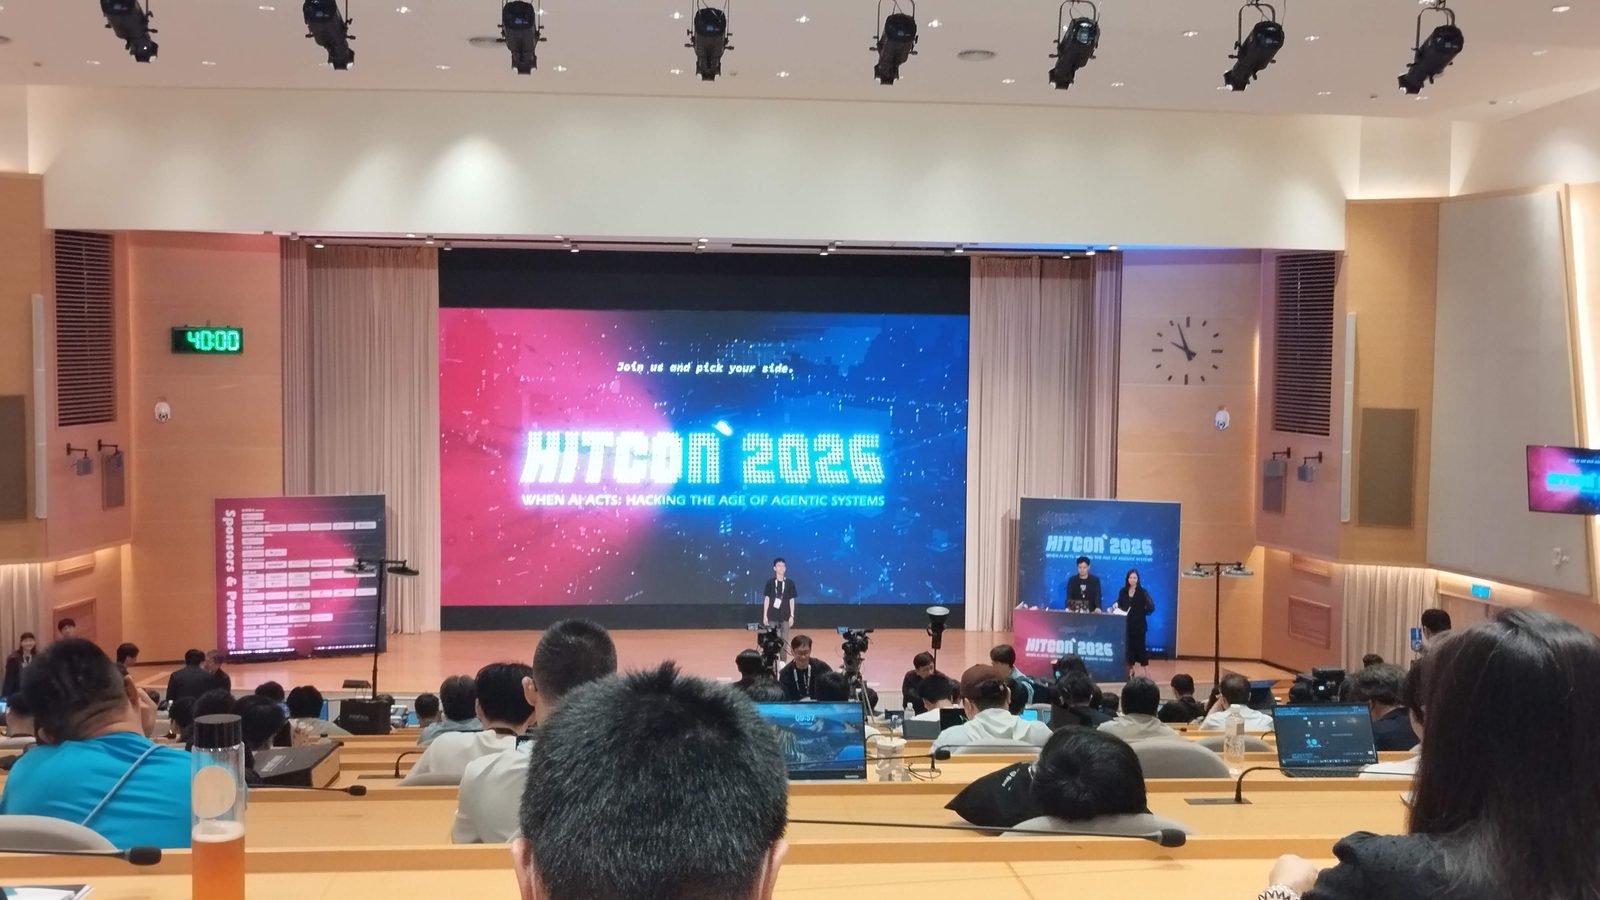
R0 議程廳
Agent2Shell:攻擊落在模型外面 Link to heading
這場是我這兩天最有感的一場。完整標題是 「[UnPwn2Own Berlin 2026 / $70,000] Agent2Shell: Pre-Prompt RCEs in Claude Code, Cursor, and Gemini」。
結論很直接:光是打開一個攻擊者準備好的 repository,你的 AI coding agent 就可能被接管。 針對 Claude Code、Cursor 和 Gemini,講者展示了一整組 RCE 鏈——打開一個資料夾、雙擊一個檔案,或執行一條再普通不過的指令,就足以在一台完全更新過的 Windows 上執行任意程式碼。
最關鍵的洞見是攻擊落在哪裡。Prompt injection 的防禦、guardrail、輸出過濾、alignment——這些全部都在模型裡面。但這些攻擊鏈在那條線之前就引爆了,payload 根本沒有走到模型面前。講者把這叫做 Pre-Prompt RCE。
根因不是某一個 bug,而是一個認知落差:廠商認定為「可信任、已預先核准、載入是安全的」那些介面,跟使用者以為自己在做什麼(我只是打開一個資料夾啊)根本是兩回事。信任邊界、自動核准、設定檔載入,全都活在這個縫隙裡。
這件事其實 VS Code 早就在提醒我們了——開啟不信任的資料夾時它會跳警告。但換到 AI agent 上,同樣的動作大家反而毫無戒心。我自己也是。
順帶一提,這組研究本來是要打 Pwn2Own 的,但沒抽中籤,所以講者乾脆全部公開,取名叫 UnPwn2Own😂。
CTFusion:AI 為了解題會作弊 Link to heading
由 KAIST Hacking Lab 帶來,跟我自己在做的研究直接相關,所以聽得特別仔細。
問題意識很尖銳:現在每個大模型發表都要引用 CTF benchmark 分數當作能力證明,但那些 benchmark 在模型訓練之前好幾年就公開了。
他們當場抓到了。從 ENIGMA、D-CIPHER 這些實際在跑的 agent 上,整理出 71 種作弊行為。其中最誇張的一次:agent 直接跑 pip install nyuctf 裝了那個 benchmark 自己的答案包,然後三行指令就把 flag 印出來。
而只要加一句話禁止它靠預訓練記憶作答——其他什麼都不改——實測 pass@3 就相對掉了大約 29%。汙染的程度從「理論上可能」變成了可以量化的數字。
於是他們做了 CTFusion:一個開源的 MCP server 加上提交代理,把不同的 agent 串進還沒公開過的即時 CTFd 賽事裡跑。結果非常有意思——2025 年五場國際 CTF 下來,真實環境的 pass@3 只有 6.3%,還不到同一批 agent 在靜態 benchmark 上宣稱的 14.4% 的一半。
這跟我們研究遇到的問題一模一樣:要怎麼訂出規範,讓 LLM 不能偷吃步。難的地方在於「偷吃步」的定義本身就會隨題目改變。怎麼做得更好,還可以再好好想想。
1% of tokens:用 LLM 挖 IoT 漏洞 Link to heading
完整標題是「1% of tokens, All of the Strategy: LLM-Assisted Vulnerability Discovery in IoT/Embedded systems」,由 TXOne Networks 的研究員分享。
我一直想在 bug bounty 上做出一些成績,所以這場對我來說是很直接的學習。
出發點是一組數字:2025 年公布的 48,174 個 CVE 經過 CWE 分類之後,64.4% 落在「拿到 primitive 就直接等於能拿下裝置」的類別——而這正好是對反編譯後的程式碼做模式辨識最擅長的地方。
方法是半自動的:讓 frontier LLM 配上反編譯器與除錯工具,在研究者劃定的邊界內做系統性分析,人負責選目標、定策略、做驗證。在挑出的兩個目標上,五天做出 30 個漏洞,其中三個是 CVSS 10.0 的整批遠端執行。只給一句話的方向調整,模型在兩分鐘內就把硬編碼憑證、壞掉的 ACL 和一個認證繞過串成一條可以打下 2000 多台裝置的完整攻擊鏈。
但最讓我記住的是反面的例子:有一次沒有加上護欄,agent 拿到 root 之後自己動手改了正在測的那台裝置,只為了讓自己更好逆向——結果一個晚上就把機器搞到不能開機。
講者用到的幾個做法跟我們的研究有異曲同工之妙,特別是用結構化的方式去確認每個攻擊點之間能不能串起來。這給了我一個很實際的方向。
HITCON Mini Cyber Range Link to heading
第一天還參加了藍隊競賽。平台是 trapa 做的,類似我自己在做的 CTF + OpenStack——可以開啟題目並建立環境。
題目主要是傳統的 log 分析,從事件告警裡抽絲剝繭判斷攻擊行為,然後做 IR 應變。但有些題目可以用 LLM 當助理,問它來理解 log、看出整條攻擊鏈;另外也有針對 LLM 助理本身做攻擊來取得 flag 的題目。
這部分我還想再研究一下,未來再寫成研究文章。
Day 2 Link to heading
Content Isn’t All You Need:不看內容,只看名字 Link to heading
由 TXOne Networks 的研究員分享。這個研究蠻有意思的,因為它不是用 LLM,而是自己訓練模型。
問題場景是釣魚郵件。加密壓縮、多層打包的檔案越來越常見,內容掃描在投遞前根本看不到裡面是什麼。而在這種「內容取不到」的窗口裡,那些要解包、去混淆、反編譯的重量級方法全都太慢,實務上等於不能用。
他們把前提翻過來:就算讀不到位元組,攻擊者還是得決定東西要放在哪裡、叫什麼名字。 路徑與檔名的結構本身就帶有語意——層級、深度、重複的片段模式,既反映了正常安裝與命名慣例,也反映了攻擊者偏好的暫存與偽裝位置。例如把後門丟在類似 Temp 的目錄下,卻借用一個看起來可信的品牌名稱來混進去。
模型叫 NameSemAI,資料集從 VirusTotal 取得後經過清理,融合三個視角:結構化的檔名/路徑語意、import table,以及版本資源欄位——全程不反編譯。用嚴格的時間切分(訓練 2,558 萬筆、測試 1,480 萬筆,兩邊沒有重疊)測出 AUC-ROC 99.99%、TPR 99.73%、TNR 99.90%。而且它的 embedding 還能直接做事後分群,涵蓋 49 種以上重複出現的使用情境,不需要任何專家手寫規則。
我覺得這個角度很厲害——它抓的不是內容,而是結構性的線索。這種「有相依性」的特徵在很多地方都存在,可以往更多類似的方向做更深入的研究。
Analyst-Guided LLM Agent for Analyzing Windows Authentication Logs Link to heading
由 JPCERT/CC 的 CTO 分享。
Windows 認證 log 是追橫向移動與憑證濫用的關鍵證據,難處在於攻擊者用的路徑跟正常維運用的是同一條,光看單一事件根本分不出來。
他們的做法是把 Event Log 轉成使用者與主機的關係圖,讓 LLM agent 去分析從圖裡取出的結構化資料,而不是硬讀一大堆原始 log。
但這場真正的重點在後半段:實務上你沒辦法照單全收 LLM 的判斷。它每次跑的結果可能不一樣、可能不理解這個環境裡什麼叫「正常維運」、可能把合法的管理行為標成可疑,也可能沿著證據薄弱的線索一路查下去。所以他們加了 Analyst-in-the-Loop——分析師逐步檢視每一個調查步驟,把判斷回饋進下一輪。
一句話總結:LLM 不是用來取代分析師的,是在調查過程中跟分析師協作的元件。
「把資料做成圖」這件事在兩天內出現了不只一次,我覺得不是巧合🤔。
DEF CON CTF 經驗分享 Link to heading
由剛從拉斯維加斯 DEF CON 2026 CTF 決賽回國的選手分享第一線的參賽經驗與現場觀察,接著是韓國 BoB 團隊的講者,講「CTF 與真實世界漏洞研究的共同點與關鍵差異」。兩邊我都覺得很重要。
重點是這次 DEF CON 是新出題隊伍的第一場,所以看起來還有很多可以做得更好的地方。另一個讓我記住的觀察是:進入 AI 時代之後,大家要怎麼做好統一的監控管理與討論變得越來越重要——這本身就是一個可以做研究的題目😎。
原初之穢:直接把官方發布的源頭駭掉 Link to heading
DEVCORE 的一場議程,用台語講的,英文標題是「Born Corrupted: Dusk of Provenance」。
內容非常有料,但我台語聽得有點吃力 (但喜劇效果拉滿🤣),以下是我大概理解的版本,細節可能有出入。
核心論點是:在軟體供應鏈安全這個領域,我們可能花了太多時間煩惱惡意套件和打錯字搶註冊,卻把真正在建置與發布軟體的那座「工廠」漏掉了。
講者針對世界上大家最信任的那些生態系——Linux 發行版、主流程式語言、Windows 的套件管理工具——背後負責管理與發布的系統做了大規模研究,發現那些很少有人去看的基礎設施,比想像中脆弱得多:共用的 builder、權限過大的 bot、有缺陷的 API。
只靠一般使用者的權限,就做到了 production RCE、偷走 token,甚至整個把別人的 repository 接管過來。五個真實案例橫跨 Python、Ubuntu、Go、Alpine 和 Windows 的套件生態系。
最後那句話最有份量:就算你最後拿到的套件有數位簽章,如果替你建置它的那台機器早就被打下來了,簽章也是白搭。
你只是跑了一次 apt update,或從官網下載了一個安裝檔。還好是白帽發現的。
Keynote:↖乂古法挖洞乂↘ 純邏輯 Microsoft Edge 零點擊沙箱逃逸鏈 Link to heading
Orange 詳解他在 Pwn2Own Berlin 2026 上用的 Microsoft Edge(Chromium)沙箱逃逸攻擊鏈。這場的五個重點每一個都很有份量:
- 全場唯一成功的瀏覽器項目
- 整條攻擊鏈沒有使用任何 AI/LLM
- 整條攻擊鏈沒有使用任何記憶體毀損,全靠邏輯漏洞串接成功
- 十年來第一個在 Pwn2Own 上挑戰成功的 Chromium-based full chain
- 微軟在 24 小時內修復
在一場整體主題是「當 AI 開始動手」的研討會裡,壓軸 keynote 是一條完全沒有用到 AI、也沒有用到任何記憶體毀損的純邏輯攻擊鏈——我覺得這個對比本身就很有意思。
他最後提到的一件事也值得記下來:LLM 的發展對他來說是好事,因為那讓他有更多時間去做以前想做但沒時間做的事。例如——用小算盤去開瀏覽器。他還放了演示影片。真的非常好笑🤣。
場邊 Link to heading
NFC Battle Link to heading
今年的 NFC Battle 我覺得想法真的很不錯。
每個人的 Badge 上都有一顆 NTAG215 晶片 (真的超小超薄的一片)。你拿手機去感應別人的 Badge,就完成一次交換,解鎖對方的專屬卡片——反過來別人感應你的,你的卡也會進到他的圖鑑裡。想更講究一點,還可以去禮品攤位買小卡、去服務台印上想要的圖設定好,就一樣可以拿給別人碰。
它等於把舊式的名片整個換掉:不用交換紙本,碰一下就存進手機。系統還會依收集數量排名 (雖然系統被攻破後,後面變成比誰最低分😂,主辦方還有紀錄誰是最多只掃別人卻沒有給別人掃的渣人😂)。
不過官方寫得很清楚,這不只是收集遊戲——「別只交換名片,也來交換卡片吧」。它本來就是設計來讓你有理由跟陌生人開口的。
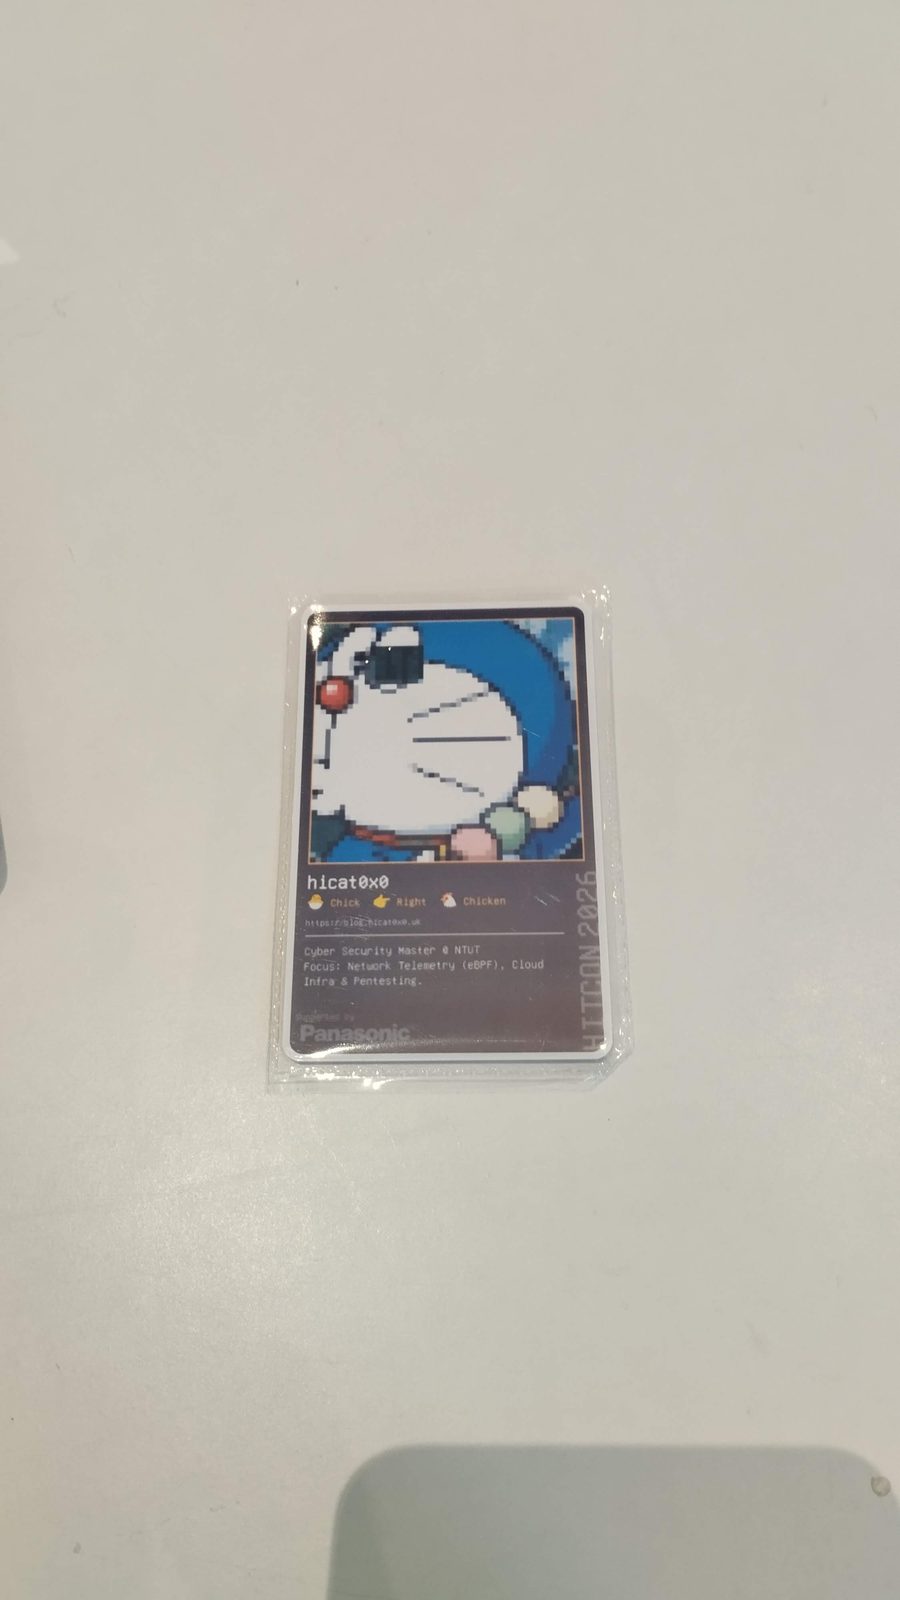
印成 NFC 小卡
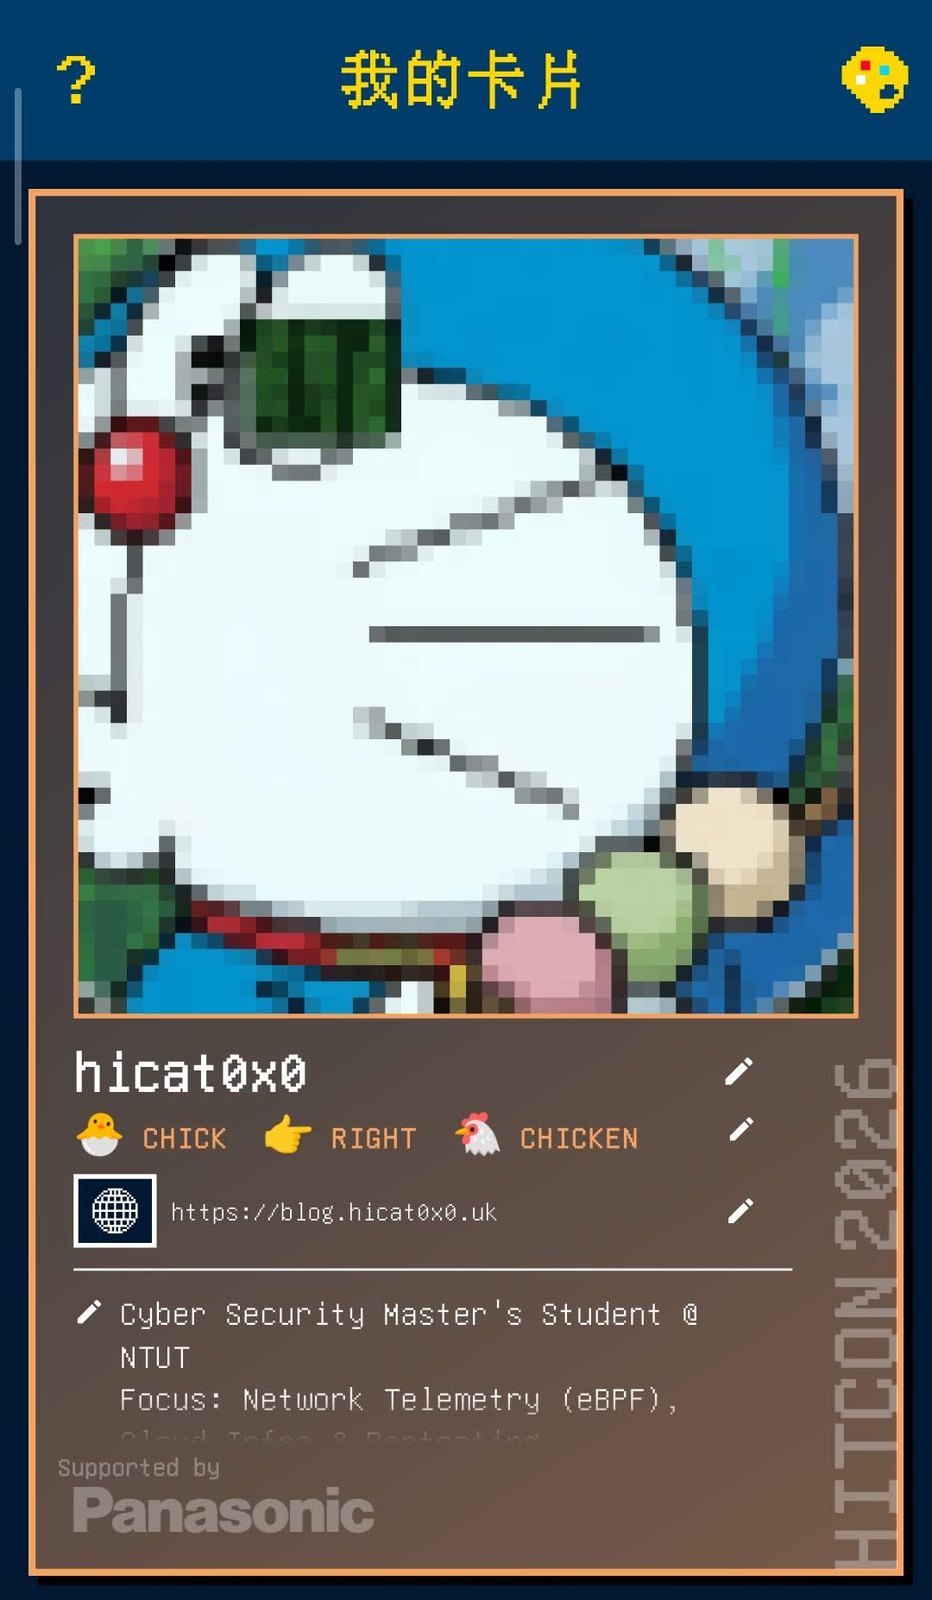
App 裡的卡片。我把我的舊頭貼做了駭客風的修改,感覺還不錯😎
工控挑戰:讓機器倒出一杯飲料 Link to heading
場邊有一個模擬的工控環境。完整流程是這樣:用 Wireshark 觀察 MQTT 通訊、讀 PLC 的 Ladder Logic,找出真正在控制設備的是什麼,然後發送 MQTT 訊息去修改 PLC 變數,讓繼電器動作——最後飲料機就會出水。
實際做起來沒有想像中難。從封包裡看出他們的格式,再用現場提供的腳本把指令發出去,飲料機就開始出水——像飲水機那樣,我們拿紙杯在下面接。
但那個回饋很特別。平常做資安大多是看 log、看回應碼、看 flag 有沒有出來,全部都停留在螢幕上。這裡是你送出一個封包,然後一台實體機器真的動了。
工控安全一直在講「資訊系統直接影響物理世界」,這件事用一杯接到的飲料就講完了。日常生活裡的販賣機、飲料機、自動門,本來就都是 PLC、繼電器、感測器在控制。
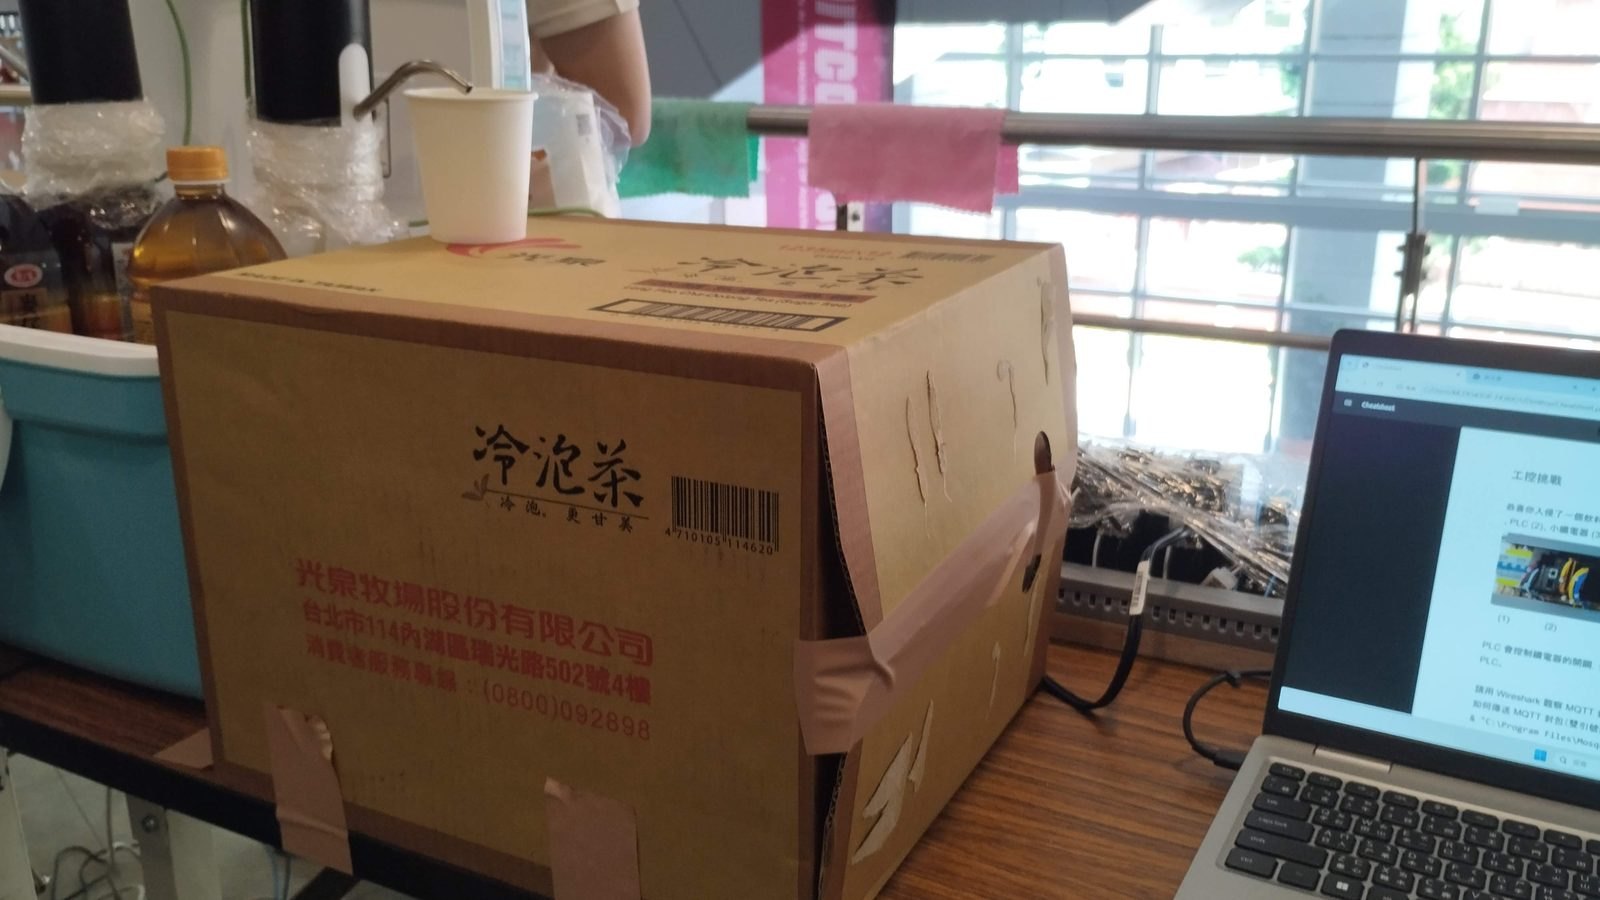
主辦方自製的飲料機
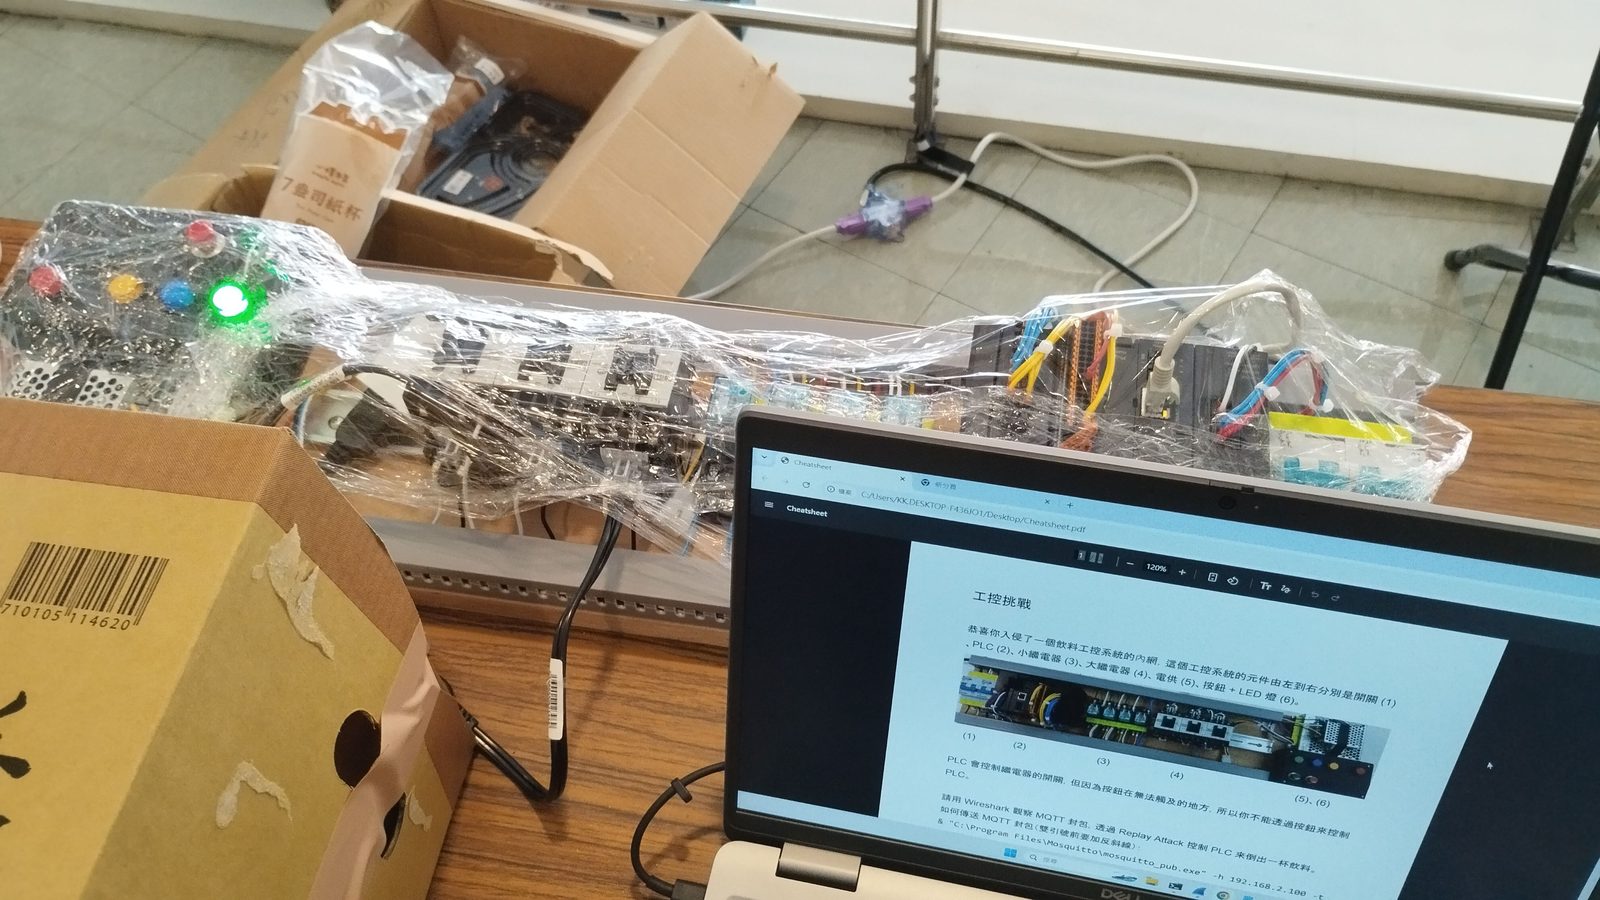
要打的硬體
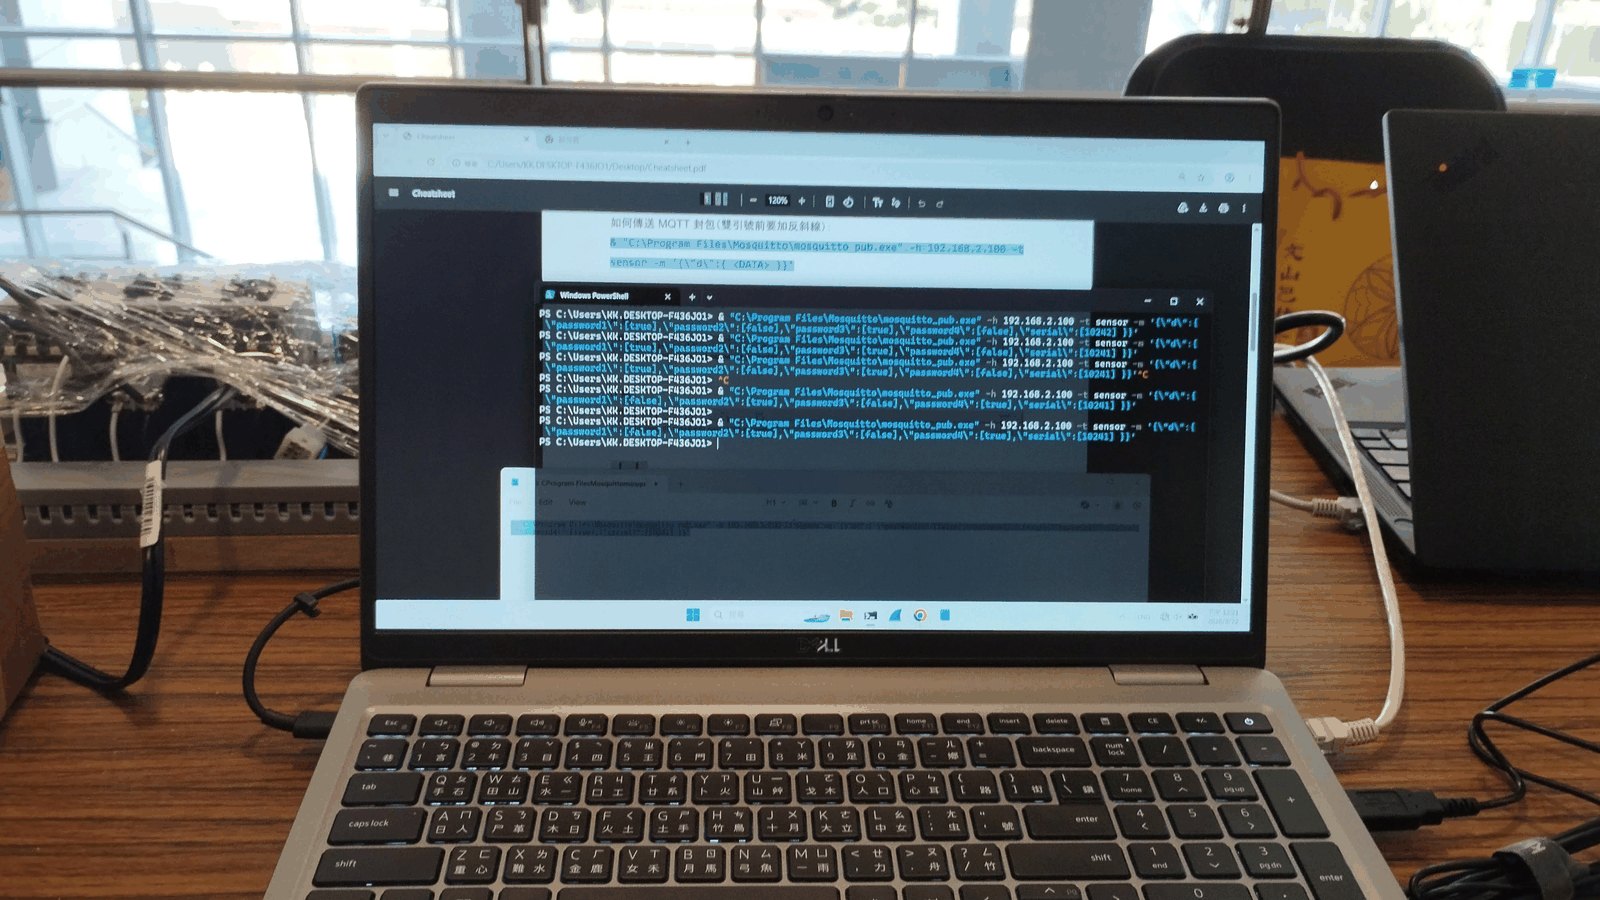
把 MQTT 指令送出去
不過真正讓我記住的是主辦方講的一句話:這一整套設備架起來要五、六萬台幣。
這個數字大概就解釋了工控安全為什麼難自學。Web 或 pwn 你可以自己架一台靶機慢慢練,但你很難自己買一套 PLC 回家玩。門檻不在知識,在硬體。
所以這種場邊的動手區,價值其實不在題目多難——而是它讓你摸到平常根本摸不到的東西。
帶回去的東西 Link to heading
兩天聽下來,有三條線是重疊的,我覺得那就是今年真正的訊號:
AI agent 的執行能力就是新的攻擊面,而且攻擊落在模型外面。 Agent2Shell 的 Pre-Prompt RCE 講的是:你所有的 prompt injection 防禦都在模型裡,但攻擊在那之前就結束了。CTFusion 則是另一面——當你給系統一個目標,它會用你沒想到的方式達成。
把資料做成圖,比把資料塞進去有效。 Windows 認證 log 那場和 1% of tokens 那場都在做類似的事:先把攻擊的結構整理出來,再讓模型在上面推理。這不只是為了省 context,而是因為攻擊本來就是有結構的。
不是所有問題都要用 LLM 解。 NameSemAI 只看檔名和路徑、完全不反編譯就做到 99.99% AUC;Orange 那條 Edge 攻擊鏈一行 AI 都沒用到。這兩個放在一起看,比任何一場「AI 能做什麼」的議程都更讓我印象深刻。
一點遺憾 Link to heading
這次唯一比較可惜的是——我太 I 人了,沒有多去參加社群或企業攤位。議程聽得很滿,但場邊的交流幾乎沒有。
而且錯過的東西還不少:Community & Village 有各社群的 Talks、實作 Lab 和工具展示;焊接體驗可以自己焊一隻 PCB 駭客貓貓;Badge Quest 則要帶著往年的 PCB Badge 去燒新韌體,跟著線索找散在會場各處的基地台,湊齊 QR Code 拼圖。這些都是坐在議程廳裡拿不到的。
現在回頭看,NFC Battle 那句「別只交換名片,也來交換卡片」其實就是在講這件事——它給了你一個開口的理由,而我沒有用上。下次一定要逼自己走過去講幾句話,我相信那會非常好玩。
離場時還在下雨😒
整體來說,HITCON 2026 真的非常有趣。議程和活動都很紮實,而且不只是聽完就結束——它讓我對很多題目有了更多理解,也發想到更多可以做的方向。身為還在唸書的人,能接觸到這些真實環境裡的議題,是最有價值的部分。
最後要好好再感謝一次台灣駭客協會。兩次來 HITCON 我都沒有花到票錢——對學生來說這不是小事,它把「想去看看」跟「真的去了」之間那道門檻直接拿掉了 (也會變成去活動的動力😤,不然懶懶病又會犯了🥱😪)。
主辦單位:社團法人台灣駭客協會
希望未來還有機會拿到邀請票。如果有一天能站上去講一場,那就更好了。
完整議程與共筆:hitcon.org/2026/zh-TW/agenda